


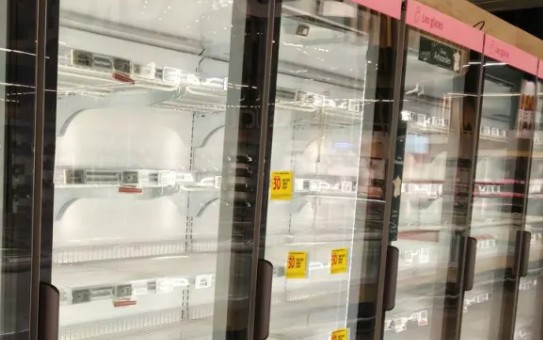
Des cyberattaques ont visé les systèmes de réfrigération de plusieurs commerces européens, entraînant une hausse importante de la température dans des réfrigérateurs et des congélateurs. Le chroniqueur technologique Steeve Fortin a expliqué le fonctionnement de ces attaques lors de son passage à l’émission La Playlist de ton retour, animée par Marie-Michèle Cadieux sur les ondes de CIGN FM.
Les premières attaques importantes auraient été signalées en France dans la nuit du 11 au 12 octobre. En arrivant au travail le lendemain matin, des employés ont constaté que certains congélateurs avaient cessé de fonctionner et que la température des réfrigérateurs avait considérablement augmenté.
Selon Steeve Fortin, les pirates se sont introduits dans les contrôleurs informatiques servant à surveiller et à gérer à distance les appareils de réfrigération. Ils auraient ensuite activé les systèmes de dégivrage, ce qui aurait fait grimper la température de certains équipements jusqu’à environ 50°C.
Des aliments, notamment de la viande et des produits surgelés, ont dû être jetés. D’autres incidents semblables auraient ensuite été observés en Suède, en Belgique et en Irlande.
«On passe par de petits appareils qui servent à contrôler ces équipements à distance. Le problème, c’est que certaines failles étaient connues depuis plusieurs mois», a expliqué le chroniqueur.
Des équipements parfois utilisés pendant plusieurs années
Les appareils ciblés sont principalement des systèmes d’automatisation industrielle. Ces petits ordinateurs permettent notamment de régler la température, de produire des rapports et de faciliter l’entretien des équipements.
Contrairement aux ordinateurs personnels, ces systèmes demeurent souvent en fonction pendant de nombreuses années. Certains équipements touchés étaient utilisés depuis 2016. Des correctifs de sécurité avaient été rendus disponibles, mais ils n’auraient pas toujours été installés.
«Lorsqu’un réfrigérateur est installé dans une épicerie depuis 15 ans, on ne pense pas nécessairement à mettre à jour tous les petits équipements qui servent à son fonctionnement», a souligné Steeve Fortin.
Le chroniqueur estime toutefois que les propriétaires de réfrigérateurs intelligents résidentiels ne doivent pas paniquer. Les attaques visaient principalement des systèmes commerciaux et industriels directement accessibles par Internet.
Les consommateurs devraient néanmoins s’assurer que leurs appareils connectés sont régulièrement mis à jour et éviter les produits technologiques dont la provenance ou la sécurité demeure incertaine.
Des attaques qui ne viseraient pas l’argent
Contrairement aux rançongiciels, ces attaques ne semblent pas avoir été menées dans le but d’obtenir une rançon. Elles auraient plutôt cherché à perturber les activités des entreprises et à provoquer des pertes matérielles.
Steeve Fortin précise que certains spécialistes soupçonnent des groupes liés à la Russie, mais aucune attribution officielle et définitive n’a été présentée durant la chronique.
Le secteur de la réfrigération ne serait pas le seul à être exposé. Les systèmes de chauffage, de ventilation, de traitement de l’eau, de production industrielle et même certaines installations de centres de données utilisent des technologies d’automatisation comparables.
L’intelligence artificielle pourrait également faciliter le repérage des appareils vulnérables et accélérer certaines attaques. Elle peut toutefois servir aux fabricants et aux spécialistes de la cybersécurité afin de détecter des failles plus rapidement.
Steeve Fortin invite donc les entreprises québécoises à vérifier si leurs équipements sont accessibles directement sur Internet, à installer les correctifs disponibles et à isoler leurs systèmes industriels lorsque cela est possible.
La chronique technologique de Steeve Fortin est présentée dans La Playlist de ton retour avec Marie-Michèle Cadieux. D’autres renseignements sur le sujet sont accessibles sur le site MinuteTech.info.